
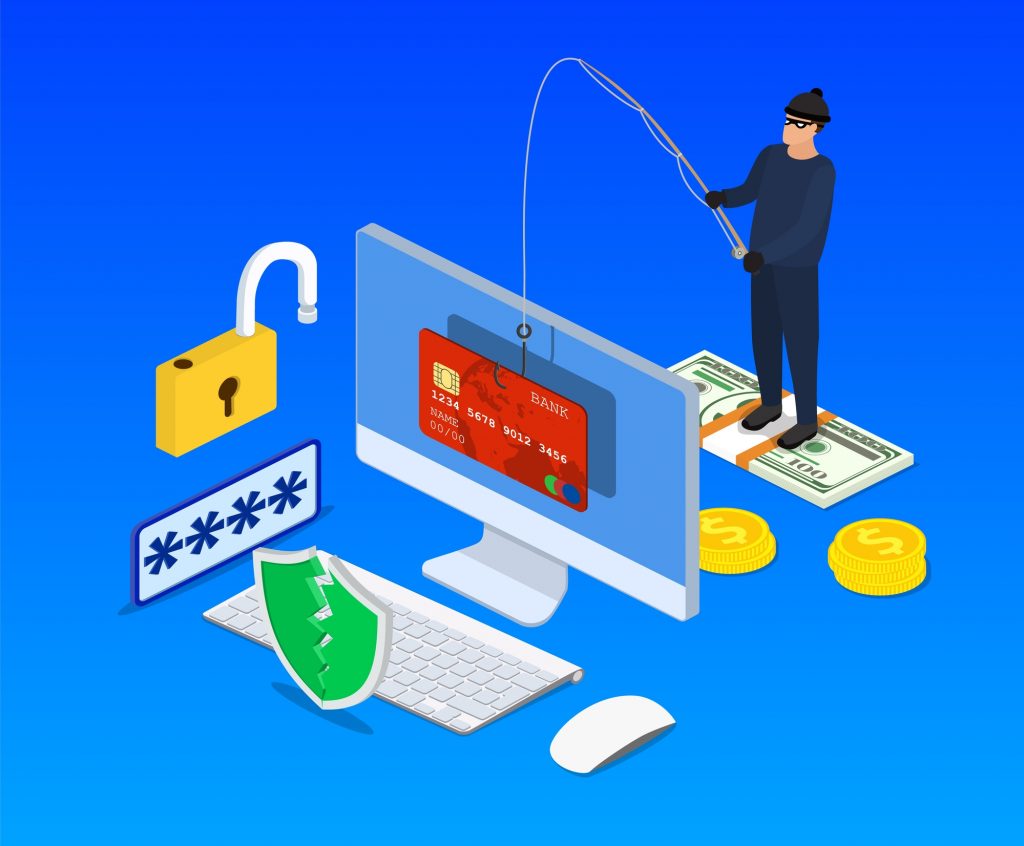
Фишинг – это утонченная форма мошенничества, когда злоумышленники выдают себя за надежных людей или организации, чтобы выманить ваши личные данные: пароли, номера карт, коды доступа или даже интимные фотографии. Представьте рыбалку, которая забрасывает удочку с привлекательной наживкой в океан доверия – именно так работает этот механизм, только вместо рыбы на крючке оказываются ваши деньги, репутация или спокойствие. Сегодня, в 2026 году, фишинг не просто письма с ошибками в тексте. Это мощная индустрия, ежедневно запускающая миллиарды атак и стоящая миллиарды долларов.
В общем, фишинг заставляет вас добровольно отдать то, что злоумышленник не может украсть технически. Он играет на эмоциях — страхе, алчности, панике или желании помочь. Начинающим важно понять: ни один банк или сервис не будет просить вас вводить пароль в случайном письме. Продвинутые пользователи знают, что за простыми ссылками скрываются сложные техники – от типосквотинга доменов до искусственного интеллекта, который генерирует идеально персонализированные сообщения.
Этот вид киберугроз не исчезнет в ближайшее время. Напротив, он эволюционирует быстрее наших привычек. Давайте разберем все по полочкам – от первых шагов рыбака в интернете до современных ловушек, которые ждут каждого из нас каждый день.
Происхождение фишинга: как рыбалка стала кибероружием
Слово «фишинг» родилось как игра слов из английского «fishing» – рыбак. Первое подробное описание техники появилось еще в 1987 году в документе о безопасности систем, где хакеры обсуждали, как имитировать авторитетные сервисы. Но реальный бум начался в 1995 году в сети America Online (AOL). Злоумышленники через мессенджер выдавали себя за сотрудников сервиса и выманивали пароли. В 1996 году термин «phishing» впервые появился в хакерских чатах вместе с инструментом AOHell, автоматизировавшим этот процесс.
К 2001 году фишинг вышел за пределы AOL и ударил по банкам. Злоумышленники воспользовались хаосом после событий 11 сентября и рассылали письма с проверкой документов. В 2005 году только в США они украли более 900 миллионов долларов. С этого времени фишинг превратился в глобальную индустрию. Сегодня он объединяет социальную инженерию с технологиями и бьет по всем — от студента, проверяющего баланс карты, до директора компании, открывающего «важный контракт».
В Украине фишинг всегда находил плодородную почву. Во время пандемии и полномасштабной войны мошенники быстро адаптировались: предлагали «гуманитарку», «помощь от фонда» или «проверку счетов в ПриватБанке». Национальный банк регулярно предупреждает о новых волнах, а киберполиция фиксирует тысячи жалоб каждый год. Это не просто статистика — это реальные истории людей, потерявших сбережения за несколько кликов.
Как работает фишинг: психология и техника в действии
Механизм прост и в то же время гениален. Злоумышленник создает иллюзию доверия. Он копирует логотип банка, стиль письма от Nova Poshta или сообщение от Действия. Затем добавляет элемент срочности: «Ваш счет заблокирован из-за подозрительной активности!» или «Вы выиграли 5000 грн – заберите немедленно!». Человек в состоянии эмоционального возбуждения не думает о деталях.
Далее следует переход на фейковый сайт. Адрес может отличаться одним символом: privat24.ua вместо privatbank.ua. Или используют homoglyphs – схожие буквы из других алфавитов (например, кириллическое «а» вместо латинского). Сайт выглядит идентично подлиннику, имеет даже зеленый замочек HTTPS. Вы вводите данные – и они летят прямо к мошеннику. Иногда добавляют вредоносное ПО, которое ворует все из вашего устройства.
Психология здесь на первом месте. Злоумышленники используют принципы Cialdini: авторитет, дефицит, взаимность. «Мы из банка, ваша безопасность – наш приоритет» звучит убедительно. Продвинутые атаки собирают данные из соцсетей: знают ваше имя, последнюю покупку, даже имя ребенка. Это уже не массовый спам, а персональный удар.
Виды фишинговых атак: от классики до высокотехнологичных ловушек
Фишинг давно вышел за пределы email. Каждый канал имеет свои особенности, и мошенники используют их все.
- Классический email-фишинг. Самый распространенный. Письма с подтверждением платежа или обновлением политики конфиденциальности. Часто содержат вложения, устанавливающие троянов.
- Смешинг (smishing). Атаки через SMS. «Ваша посылка на Новой Почте ждет – перейдите по ссылке». Особенно опасно на мобильных, потому что люди реже проверяют.
- Вишинг (vishing). Телефонные звонки. Мошенник из «банка» просит назвать CVV или код из SMS. Голос может быть синтезирован ИИ.
- Квишинг (quishing). QR-коды в открытках, на парковках или рекламе. Сканируешь – и попадаешь на фейковый сайт.
- Спир-фишинг (spear phishing). Целевой удар. Собирают данные о конкретном человеке и пишут персонально.
- Вейлинг (whaling). Атака на «большую рыбу» – топ-менеджеров компаний. Письма от "партнера" с миллионным контрактом.
А еще есть бизнес-имейл-компромисс (BEC), когда взламывают корпоративную почту и просят перевести деньги «поставщику».
| Вид атаки | канал | Уровень сложности | Типичная жертва |
|---|---|---|---|
| Классический фишинг | Эл. адрес | Низкий | Начинающие |
| Смешинг | SMS | Средний | Мобильные пользователи |
| Вишинг | Телефон | Средний | Старшее поколение |
| Квишинг | QR код | Высокий | Все, кто сканирует |
| Спир-фишинг | персонализация | Высокий | Конкретные люди |
Сравнение показывает: чем персональнее атака, тем труднее ее распознать. Данные собраны из открытых отчетов исследовательских групп.
Признаки фишинга: как увидеть крючок до того, как клюнешь
Первый сигнал – эмоциональная реакция. Если сообщение вызывает панику, радость или обязанность действовать немедленно, проверьте дважды. Далее смотрите на детали.
Подозрительный отправитель: адрес типа support@bankk.ua вместо support@privatbank.ua. Общие приветствия «Уважаемый клиент» вместо вашего имени. Грамматические ошибки или удивительный стиль. Ссылка, которая ведет не туда – наведите курсор и проверьте реальный адрес.
Продвинутые пользователи проверяют заголовки email (SPF, DKIM, DMARC), используют инструменты типа VirusTotal для ссылок и никогда не вводят данные на незнакомых сайтах.
Последствия фишинга: почему один клик может разрушить жизнь
Финансовые потери – это только верхушка. Люди теряют сбережения на лечение, образование детей или пенсию. Компании – миллионы через BEC. Репутационные потери, утечка данных, шантаж. В 2025 году средняя стоимость одного успешного фишингового breach составила почти 5 миллионов долларов для бизнеса.
Для обычного человека это стресс, суды с банком, возобновление кредитной истории. Некоторые жертвы сталкивались с воровством идентичности: мошенники берут кредиты на их имя. А в Украине, где многие пользуются одним паролем на все, один излом открывает двери ко всем аккаунтам.
Анализ трендов фишинга 2025–2026: что ждет нас завтра
Искусственный интеллект радикально изменил игру. По данным исследований 2025-2026 годов, ежедневно рассылается 3,4 миллиарда фишинговых email, и более 80% из них генерирует ИИ. Атаки стали идеально грамотными, персонализированными и массовыми. APWG зафиксировал более 3,8 миллиона фишинговых атак в 2025 году – это исторический максимум. В Украине злоумышленники активно имитируют НБУ, налоговую, ПриватБанк и даже волонтёрские фонды.
Вырос квишинг и deepfake-виншинг: синтетический голос директора просит срочно перевести деньги. Фишинговые киты теперь используют данные по истокам и соцсетям. Прогноз на 2026: еще больше атак из-за мессенджеров и соцсетей, потому что email-фильтры становятся умнее. Но главное – человеческий фактор остается самым слабым звеном.
Тренд четкий: объем растет, качество тоже. Защититься можно только постоянной бдительностью.
Как защититься: практические советы для начинающих и профессионалов
Начинающим достаточно базовых правил. Никогда не переходите по ссылкам из сообщений – заходите на сайт вручную, набирая адрес. Используйте двухфакторную аутентификацию (2FA) везде, желательно аппаратную клюшку. Установите надежный антивирус с антифишинговым модулем.
Продвинутые пользователи идут дальше. Используют password manager (Bitwarden, 1Password), проверяют домены через whois, настраивают email-фильтры и DMARC. Учат семью — потому что чаще страдают старшие. Регулярно проверяют утечки данных на haveibeenpwned.com.
- Проверяйте отправителя и ссылку вручную.
- Не вводите данные на сайтах поп-ап.
- Используйте VPN в общественных сетях.
- Сообщайте о подозрительном банке или киберполиции.
- Обновляйте все ПО – уязвимости помогают фишингу.
Помните: лучшая защита – это здоровый скептицизм. Каждое сообщение, которое просит действовать быстро, должно пройти проверку.
Фишинг будет существовать до тех пор, пока существует человеческое доверие. Но знания и повадки делают вас неинтересной добычей. Оставайтесь бдительными – и пусть ваша удочка всегда остается пустой.